Toda jornada digital começa com uma pergunta simples, mas que esconde uma complexidade enorme: quem está tentando acessar?
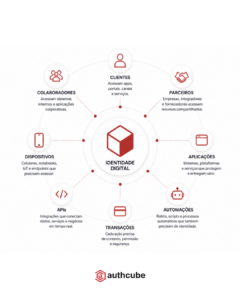
Pode ser um cliente acessando via app, um colaborador acessando sistemas internos, um parceiro consumindo uma API ou um bot executando uma rotina automática. Em todos os casos, existe uma identidade, humana ou não, por trás da ação.
Durante muito tempo, a gestão dessas identidades digitais foi tratada como um conjunto de controles técnicos: criar usuários, definir e resetar senhas, liberar permissões e remover acessos quando necessário. Mas esse modelo já não acompanha a velocidade dos negócios digitais.
Em um ecossistema de microsserviços, trabalho híbrido e ameaças cibernéticas sofisticadas, a identidade não pode mais ser um gargalo. Ela precisa funcionar como serviço.
Isso significa transformar autenticação, autorização, governança, risco e experiência do usuário em uma camada contínua, integrada e escalável. Não apenas para proteger acessos, mas para viabilizar jornadas digitais mais seguras, simples e inteligentes. É aqui que deixamos de falar apenas de login para falar de viabilização de negócios.
O que é identidade digital como serviço (IDaaS)?
Identidade digital como serviço, ou, em inglês, Identity as a Service, é uma abordagem em que os recursos de gestão de identidade e acesso deixam de ser processos isolados e passam a operar como uma camada centralizada, consumível e integrada por diferentes áreas, aplicações e jornadas.
Em vez de cada aplicação ter seu próprio “módulo de login”, a empresa passa a utilizar uma infraestrutura pronta, que fornece autenticação, autorização, MFA, provisionamento, auditoria, gestão de consentimento, análise de risco e controles de acesso de forma estruturada e padronizada para o negócio.
Olhando por esse prisma, fica claro que identidade digital como serviço não é apenas uma tecnologia, mas sim, um modelo operacional que responde com clareza perguntas como:
- Quem acessa?
- Por qual canal?
- Qual o nível de risco desse contexto?
- Com quais permissões?
- Por quanto tempo?
- Com qual evidência?
- E o que acontece quando esse acesso deixa de ser necessário?
Por que o modelo de IDaaS se tornou necessário?
Porque as jornadas digitais ficaram ainda mais distribuídas. E quando a infraestrutura de identidade é fragmentada, os sintomas aparecem rapidamente:
1 – Gargalos de desenvolvimento: times perdem semanas configurando fluxos de autenticação que deveriam ser simples.
2 – Processos falhos: colaboradores com acessos a senhas que podem colocar a operação em risco.
3 – Fricção na experiência: clientes desistindo da jornada por conta de autenticação arcaica.
4 – Vulnerabilidades de segurança: credenciais órfãs e privilégios excessivos são a porta de entrada para a grande maioria das violações de dados.
A gestão de identidade já não se limita ao acesso de colaboradores aos sistemas internos. Ela também envolve profissionais temporários, parceiros, terceiros, clientes, aplicações, APIs, robôs, microsserviços e qualquer outro agente que precise interagir com recursos digitais da empresa.
Esse cenário se tornou ainda mais crítico com a expansão dos ambientes híbridos, múltiplos dispositivos, canais digitais e integrações entre sistemas. Quanto mais distribuída é a operação, maior é a necessidade de saber quem acessa, o que acessa, em qual contexto, com qual nível de permissão e por quanto tempo.
Na prática, a identidade passa a ser a camada que organiza essa relação entre usuários, sistemas e recursos. É ela que sustenta a segurança, a rastreabilidade e a eficiência dos processos digitais, sem transformar cada acesso em uma barreira para o negócio.
Ou seja: identidade deixou de ser uma etapa do login.
E quando essa infraestrutura não existe, os efeitos aparecem rápido: acessos excessivos, senhas compartilhadas, baixa rastreabilidade, dependência de processos manuais, fricção para usuários legítimos, dificuldade de auditoria e mais exposição à fraude.
Identidade como serviço é mais do que uma solução na nuvem
Quando falamos em identidade como serviço, não estamos falando apenas sobre contratar uma tecnologia ou migrar uma camada de acesso para a nuvem, mas sim como a empresa vai disponibilizar identidade de forma segura, escalável e reutilizável em todas as jornadas digitais?
É aqui que o authcube entra como uma camada de orquestração de identidades digitais. A plataforma conecta autenticação, autorização, MFA, análise de risco, antifraude, consentimento, auditoria e integrações em uma lógica única, fluida e adaptável ao negócio.
Com orquestração, a identidade deixa de ser um ponto isolado do login e passa a funcionar como centro da operação digital.
Um modelo moderno de identidade como serviço precisa atender diferentes cenários:
Customer Identity (CIAM): foco em conversão e retenção, com clientes acessando aplicativos, plataformas, portais, programas de fidelidade, canais digitais e transações sensíveis com uma camada de segurança invisível e fluida.
Workforce Identity (WIAM): controle total sobre colaboradores, terceiros e parceiros que acessam sistemas internos, aplicações corporativas, ambientes críticos e rotinas operacionais, mitigando riscos no âmbito de segurança digital.
Machine Identity: segurança para o que ninguém vê, como APIs, dispositivos, automações, microsserviços e agentes não humanos que também precisam ser autenticados, autorizados e monitorados.
O diferencial de Identity as a Service está em não precisar recomeçar do zero a cada novo projeto. Com o authcube, a identidade passa a ser orquestrada como parte da jornada: mais segurança, menos atrito e muito menos “gambiarra digital”.
5 pilares para uma estratégia de identidade como serviço
Para funcionar internamente, identidade como serviço precisa deixar de ser uma promessa técnica e virar uma capacidade prática. Isso exige alguns blocos fundamentais.
1. Autenticação adaptativa, centralizada e flexível
A autenticação precisa validar quem é o usuário de forma segura, mas sem transformar cada login em um teste de paciência. Isso significa ter um sistema inteligente que só escala segurança para o usuário quando algum comportamento for suspeito.
Em uma arquitetura moderna, essa autenticação pode combinar diferentes fatores, como senha, MFA, biometria, passkeys, OTP, push notification, QR Code, token, contexto de dispositivo e análise de comportamento.
Com o authcube, a autenticação pode ser orquestrada de forma adaptativa, considerando o contexto da jornada e a necessidade real de segurança em cada etapa. Assim, acessos simples continuam simples, enquanto ações sensíveis recebem camadas adicionais de proteção.
2. Autorização baseada em contexto
Nem todo acesso tem o mesmo risco.
Um cliente acessando o aplicativo de um dispositivo conhecido realizando uma atividade dentro do padrão desse usuário não representa o mesmo cenário de risco que um acesso vindo de um dispositivo novo, em horário incomum, tentando alterar dados cadastrais ou realizar uma transação sensível.
Por isso, a abordagem de identidade como serviço precisa ser contextual e avaliar fatores comportamentais e de geolocalização
No authcube, essa lógica se conecta à autenticação adaptativa e à avaliação contínua de risco. A partir dos sinais coletados, a jornada pode seguir diferentes caminhos: permitir o acesso, exigir uma autenticação adicional ou bloquear a ação.
3. Gestão eficiente do ciclo de vida dos acessos
Com o authcube, a empresa ganha mais controle sobre quem acessa, o que acessa e em qual condição, reduzindo fricção para usuários legítimos e complexidade para os times internos: o acesso pode ser adicionado ou excluído em todos os sistemas em um único ambiente.
4. Auditoria e rastreabilidade
Esse ponto é especialmente relevante em jornadas críticas, setores regulados e operações com múltiplos canais, parceiros e sistemas. Sem rastreabilidade, a empresa até pode ter controles, mas não tem evidência suficiente para sustentar confiança.
Com o authcube, a jornada de identidade digital passa a gerar registros, logs e informações que são realmente relevantes, facilitando a auditoria, a análise de risco e a tomada de decisão.
- Experiência sem fricção e passwordless
Identidade como serviço precisa equilibrar segurança e experiência. Esse é um dos pontos centrais do authcube: proteger identidades digitais sem criar barreiras desnecessárias.
Com autenticação passwordless, MFA multimodal, arquitetura API First, configuração low-code, orquestração de provedores e avaliação contínua de risco, o authcube permite construir jornadas mais fluidas, seguras e rápidas de implementar.
Como viabilizar o modelo de identidade como serviço internamente?
A transição para um modelo de IDaSS não acontece da noite para o dia, mas segue um roteiro claro:
1. Mapeie as jornadas críticas: identifique onde o atrito está matando as conversões ou onde há maior risco de acessos indevidos.
2. Defina casos de uso claros: priorize o que resolve a dor imediata, seja a implementação de passwordless para clientes ou a gestão de identidades de terceiros e parceiros.
3. Envolva as áreas certas desde o início: identidade é um esforço multidisciplinar e todas as áreas envolvidas precisam estar alinhadas para que o modelo de IDaaS funcione de verdade.
4. Crie uma arquitetura reutilizável: utilize uma camada de orquestração que permita que novas aplicações “consumam” a identidade de forma padronizada, eliminando silos técnicos a cada novo projeto.
5. Adote o “Zero Trust: parta do princípio que nenhuma identidade é confiável por padrão e que todas as etapas precisam ser validadas de forma invisível para o usuário. Automatize o que ainda depende de operação manual: elimine o “human middleware”. O provisionamento e a revogação de acessos devem ser disparados por eventos de negócio, não por tickets de suporte abertos por usuários.
6. Meça valor com indicadores de negócio: não foque apenas em métricas técnicas. Monitore o aumento na taxa de conversão, a redução do tempo de integração de novas APIs e a queda nos custos de suporte.
O papel da orquestração na identidade como serviço
Uma plataforma de orquestração de identidades digitais permite conectar provedores, aplicações, métodos de autenticação, motores de risco e regras de negócio em uma camada mais fluida.
Identidade como serviço é o alicerce para empresas que querem crescer e escalar de verdade sem transformar segurança em atrito.
Quer saber como sua empresa se aplica nesse cenário? Fale com o time de especialistas authcube.