Uma credencial comprometida é o suficiente para derrubar sua operação inteira?
Essa pergunta pode te assustar, mas a resposta é sim.
Do ponto de vista aplicação, uma senha vazada raramente parecerá um problema no primeiro momento, porque para o sistema tudo continua parecendo normal. O login continua acontecendo normalmente, sem falhas de autenticação.
Nesses casos, não há uma invasão barulhenta, pois ela está escondida atrás de uma identidade válida, que acaba sendo usada pelo fraudador.
Se a sua camada de autenticação não é inteligente o suficiente para analisar o risco de forma adaptativa e em tempo real, então uma credencial vazada não será detectada facilmente e, essa única entrada mal protegida pode abrir caminho para uma sequência de impactos sérios dentro da sua empresa.
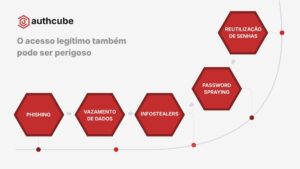
Uma credencial não é “só uma senha”
Credencial é qualquer elemento usado para provar uma identidade. Pode ser senha, PIN, token, certificado, chave de API, cookie de sessão, biometria ou outro fator de autenticação.
Por isso, quando falamos em uma credencial comprometida, não estamos falando apenas de alguém que fraudou uma senha. Trata-se de uma situação onde um atacante conseguiu se passar por uma identidade legítima dentro de uma jornada digital.
Essa diferença importa porque se o sistema acredita que a pessoa certa está acessando, ele tende a permitir ações sensíveis e o ataque deixa de parecer ataque.
Account Takeover: Da credencial ao colapso
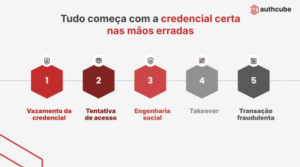
O caminho entre um login exposto e um rombo financeiro é curto.
Pense nesse cenário: a credencial vaza, é capturada ou vendida. Depois, vem a tentativa de entrada. Se o ambiente não avalia contexto, dispositivo, comportamento e risco em tempo real, esse acesso muito provavelmente passará como legítimo. A partir daí, o fraudador ganha espaço para explorar a conta, manipular informações, escalar ações e transformar uma falha de autenticação em prejuízo direto. E isso costuma acontecer de forma muito rápida.
Quando uma empresa lida com milhões de identidades digitais, centenas de sistemas, múltiplos canais, centrais de atendimento e aplicações de terceiros conectadas, o risco escala. A jornada inteira passa a depender de uma pergunta que precisa ser respondida a cada interação: essa pessoa é mesmo quem diz ser?
A venda de uma única credencial de acesso desencadeou o roubo de centenas de milhões de reais
No último ano, tivemos um exemplo escancarado sobre o problema do account takeover, a venda de uma única credencial de acesso, por apenas R$ 15 mil, desencadeou um dos maiores roubos digitais já associados ao sistema financeiro brasileiro. O caso envolveu um técnico de TI de uma empresa responsável por conectar bancos médios ao Sistema de Pagamentos Brasileiro e ao Pix. Após a abordagem de criminosos, suas credenciais foram usadas para viabilizar movimentações indevidas em grande escala.
Uma quantia relativamente pequena paga por um acesso interno abriu caminho para perdas de centenas de milhões, afetou instituições, gerou alerta no mercado e colocou controles de identidades digitais sob pressão.
Esse tipo de episódio mostra que a identidade é uma infraestrutura crítica e quando uma credencial permite atravessar sistemas sensíveis sem controle adequado, ela vira um ponto de alavancagem para fraude, extorsão, vazamento e interrupção.
Centrais de atendimento estão no centro dessa discussão
As centrais de atendimento são uma das áreas mais sensíveis nessa cadeia, elas lidam com alto volume de clientes, dados pessoais geralmente sensíveis, informações financeiras, solicitações urgentes e diversos sistemas (internos e de terceiros). Esse setor ainda convive com fatores agravantes nesse processo, como a terceirização de mão de obra, turnover alto, metas agressivas e baixa maturidade tecnológica.
Esse ambiente combinado se torna um epicentro propenso a fraudes.
De um lado, há pessoas que precisam acessar aplicações críticas para executar o trabalho. Do outro, há criminosos interessados exatamente nesse ponto de contato. O atendente está perto do cliente, dos dados e da operação e por isso, também se torna alvo.
Quando credenciais são criadas pela instituição, consolidadas em planilhas, enviadas por e-mail, repassadas a supervisores e distribuídas aos operadores, a rastreabilidade começa a não existir e a senha passa por muitas mãos, a responsabilidade fica irrastreável. Esse parece ser um exemplo de tudo o que não deve ser feito para manter a segurança digital de uma credencial, mas, na verdade, em muitos ambientes, essa é a forma mais comum de tratar “usuários e senhas” da operação.
O problema não termina no login
Com isso, vemos que uma identidade digital pode se autenticar corretamente e ainda assim realizar ações indevidas. Em centrais de atendimento, isso se torna muito crítico quando o operador tem acesso além do necessário, consegue consultar dados amplos, alterar informações sensíveis, modificar canais de contato ou acionar fluxos que deveriam exigir validação adicional.
O risco fica ainda maior em sistemas antigos ou aplicações de terceiros, onde a instituição nem sempre consegue alterar permissões, esconder funcionalidades ou redesenhar processos com rapidez.
A resposta para esse cenário não é criar mais obstáculos para todo mundo – isso empurra clientes e colaboradores para experiências ruins, aumenta abandono e sobrecarrega o time de suporte. O caminho mais inteligente é orquestrar a jornada com contexto.
Orquestrar significa avaliar risco em tempo real, entender o dispositivo usado, observar comportamento, aplicar MFA quando necessário, detectar padrões suspeitos, responder rapidamente a anomalias e manter trilhas claras sobre cada ação realizada.
Onde entra o authcube
O authcube foi criado para simplificar esse tipo de desafio. A proposta não é adicionar mais uma camada isolada na pilha de tecnologia. É orquestrar identidade, autenticação, risco e experiência em uma jornada mais fluida, inteligente e segura.
Em cenários de CIAM, Customer Identity and Access Management, o authcube ajuda a proteger clientes desde o onboarding até transações sensíveis, combinando autenticação adaptativa, MFA baseado em risco, inteligência de dispositivo, análise contextual e resposta em tempo real.
Já em ambientes de WIAM, Workforce Identity and Access Management, como centrais de atendimento, o authcube OneSecret atua em um ponto crítico: elimina o contato direto do operador com a credencial real da aplicação protegida. O atendente acessa os sistemas necessários sem conhecer usuário e senha e as credenciais ficam armazenadas em cofre, podem ser rotacionadas automaticamente e passam a ser monitoradas com mais controle.
Isso reduz o risco de venda, compartilhamento, vazamento e uso indevido de senhas, além de melhorar a rastreabilidade, reduzir chamados de desbloqueio e diminuir a dependência de processos manuais que expõem informações sensíveis.
Blindando a jornada digital: onde o colapso termina
No mercado atual, o colapso de uma operação não começa com um ataque complexo e altamente elaborado, mas com a simplicidade do sequestro de identidades, o chamado account takeover (ATO).
Entre uma credencial vendida por 15 mil reais e um prejuízo de centenas de milhões, existe um espaço que precisa ser preenchido por uma camada inteligente de proteção que contemple risco adaptativo em tempo real e garanta a orquestração necessária para uma jornada fluida e segura.
A sua empresa já consegue mitigar os riscos de um vazamento de credencial ou isso ainda pode gerar um problema gigantesco para a sua operação? Vamos conversar sobre como aplicar a inteligência do authcube ao seu negócio. Converse com nosso time especializado.