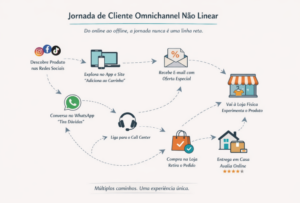
A jornada do cliente deixou de ser linear faz tempo. Ela começa em um lugar e termina em outro. Pode nascer no Instagram, continuar no app, migrar para o desktop, passar pelo WhatsApp e finalizar na loja física. Em alguns casos, começa no atendimento presencial e segue no digital, ou vice e versa. O consumidor não percebe isso como múltiplos canais. Ele percebe como uma única experiência.
O problema é que muitas arquiteturas de segurança ainda funcionam como se cada ponto de contato fosse isolado. Cada canal tem seu próprio fluxo. Cada ambiente exige nova autenticação. Cada transição reinicia a confiança. O resultado é previsível: fricção, abandono e, paradoxalmente, mais risco para o negócio.
É nesse cenário que a segurança invisível deixa de ser conceito aspiracional e passa a ser necessidade estratégica.
O que é Segurança Invisível?
Segurança invisível não significa ausência de controle. Muito pelo contrário. Significa que a proteção acompanha o usuário sem interromper sua jornada quando não há motivo real para isso. Com controles altamente estruturados e processos bem definidos, ela funciona como uma camada contínua de avaliação de risco, analisando contexto, comportamento, dispositivo, histórico e tipo de transação, garantindo a segurança da jornada sem transformar cada etapa em um novo checkpoint.
Em jornadas omnichannel e phygital, o que está em jogo não é apenas autenticar alguém corretamente. É manter o nível de confiança enquanto a experiência se move entre ambientes diferentes. Se um cliente inicia uma operação no aplicativo e a conclui na loja física, a identidade precisa ser capaz de acompanhar essa transição sem exigir que ele “prove quem é” repetidamente — a menos que exista um desvio de comportamento. Nesse caso, a aplicação de uma camada adicional de segurança é importante.
Na prática, a segurança tradicional trabalha com momentos fixos, já a segurança invisível trabalha com continuidade.
Segurança para uma experiência de jornada fluida
Quando a empresa trata cada canal como um universo independente, surgem rupturas:
-> o usuário já autenticado precisa repetir o processo;
-> o histórico de comportamento não é considerado;
-> o contexto anterior se perde.
Isso cria uma experiência fragmentada e transmite a sensação de que a empresa não reconhece o próprio cliente.
Um exemplo clássico dessa ruptura de experiência é aquela ligação para a central de atendimento onde o cliente cai em uma URA, digita o CPF, é identificado e, quando chega em um atendente humano precisa informar seus dados novamente. Ele conta o motivo da ligação e é preciso transferir para outro setor… e, nesse momento, além de precisar falar novamente seus dados pessoais, ainda precisa contar todo o histórico outra vez.
Por outro lado, quando a identidade digital é orquestrada e sustentada por avaliação contínua de risco, a jornada realmente flui. O sistema reconhece dispositivos habituais, padrões previsíveis, localizações recorrentes e comportamentos consistentes. Enquanto tudo permanece dentro do esperado, a experiência segue sem interrupções desnecessárias só porque “em algum momento poderia ter um checkpoint de revalidação”. Se houver um desvio significativo — uma conexão em dispositivo desconhecido, uma tentativa de transação atípica ou um comportamento incompatível com o histórico — o nível de autenticação se ajusta de forma proporcional.
Essa autenticação adaptativa é o que torna a segurança invisível viável. Ela não elimina o controle. Ela o faz constantemente, distribuído ao longo do tempo.
Segurança da identidade digital no phygital
No contexto phygital, essa capacidade se torna ainda mais crítica. A convergência entre físico e digital amplia o volume de sinais disponíveis, mas também aumenta a superfície de risco. Uma ação iniciada no ambiente digital pode ter impacto direto em uma interação presencial. Se a arquitetura não correlaciona esses eventos, a empresa enxerga apenas fragmentos. E fragmentos não são suficientes para tomar decisões inteligentes.
A segurança invisível depende de uma identidade capaz de consolidar sinais de múltiplos canais e recalcular o nível de confiança de maneira dinâmica. Não se trata apenas de autenticação adaptativa, mas de uma visão unificada da jornada. O usuário pode não perceber, mas o sistema está continuamente avaliando consistência, risco e contexto.
Esse modelo tem um efeito direto na experiência. Quando a empresa consegue diferenciar comportamento legítimo de comportamento suspeito com mais precisão, ela reduz drasticamente os desafios (e barreiras) desnecessários. Menos bloqueios injustificados, menos solicitações de redefinição de senha, menos frustração. Ao mesmo tempo,a constante avaliação aumenta a capacidade de detectar anomalias reais antes que se tornem incidentes.
Existe um equívoco comum de que mais segurança inevitavelmente gera mais fricção. Isso é um conceito ultrapassado. Em jornadas omnichannel modernas, ocorre justamente o contrário. Quanto mais inteligente e contextual for a proteção, menos visível ela se torna para quem age dentro do padrão esperado.
Proteção constante acelera o negócio
No fim, a questão não é apenas proteger canais. É proteger movimentos. É entender que a experiência não começa nem termina em um ponto fixo e que a identidade digital precisa acompanhar essa fluidez. Segurança invisível não é luxo tecnológico. É, na verdade, a única forma de sustentar crescimento digital em ambientes complexos sem transformar cada interação em um obstáculo.
A pergunta estratégica deixa de ser “como proteger cada canal?” e passa a ser “como garantir confiança contínua ao longo de toda a jornada?”. Em um mundo verdadeiramente omnichannel e phygital, a diferença entre uma experiência quebrada e uma experiência memorável está justamente no que o usuário não vê — mas que nunca deixa de funcionar.

Na prática, a orquestração funciona como um hub e permite, por exemplo:
- Trocar um provedor de autenticação sem refatorar aplicações
- Ajustar níveis de autenticação conforme o risco
- Criar jornadas diferentes para perfis distintos
- Evoluir políticas de segurança sem mudanças estruturais
- Experimentar, medir e otimizar fluxos continuamente
Para arquitetos e CTOs, isso muda o jogo.
A identidade deixa de ser um conjunto de dependências técnicas e passa a ser uma capacidade estratégica da arquitetura digital.
Por que o crescimento digital exige orquestração?
Enquanto o ambiente é pequeno, as soluções engessadas “dão conta”. O problema aparece quando a empresa cresce:
- Mais acessos simultâneos
- Mais integrações externas
- Mais requisitos regulatórios
- Mais pressão por velocidade
Sem orquestração, cada nova demanda vira:
- Um projeto isolado
- Uma exceção operacional
- Um novo risco técnico
Em síntese, com orquestração de identidades digitais, o crescimento passa a ser absorvido pela arquitetura, não combatido por ela.
Esse modelo tem se tornado especialmente relevante em setores como serviços financeiros, varejo digital, SaaS e ambientes corporativos distribuídos, onde segurança, experiência e agilidade precisam evoluir simultaneamente.
Quando a orquestração deixa de ser opcional
Hoje, a pergunta já não é mais “vale a pena orquestrar identidade?”
A questão central agora l é: Sua arquitetura de identidade consegue evoluir no mesmo ritmo que o negócio?
Quando a resposta é não, a orquestração deixa de ser melhoria incremental e passa a ser condição para continuidade do crescimento digital com segurança.
O ponto em que segurança, experiência e arquitetura se encontram
A orquestração de identidade digital surge como resposta direta à complexidade dos ambientes modernos.
Quando a identidade depende de integrações rígidas, regras estáticas e mudanças custosas, ela deixa de proteger e passa a limitar a evolução do negócio.
Ao introduzir uma camada de coordenação e governança contínua entre autenticação, contexto, risco e experiência, a orquestração transforma a identidade em uma capacidade adaptativa da arquitetura, preparada para evoluir junto com a organização.
O debate deixa de girar em torno de ferramentas isoladas e passa a focar em como estruturar a identidade digital como um sistema inteligente de decisão contínua.
É justamente nesse ponto que plataformas especializadas em orquestração de identidade se tornam relevantes: não como substitutas do que já existe, mas como a camada capaz de conectar, governar e evoluir todo o ecossistema de identidade de forma contínua.